Sosialisasi ISO 27001 sebagai Komitmen DIGIDES dalam Menjaga Keamanan Data & Informasi
Penulis: Admin
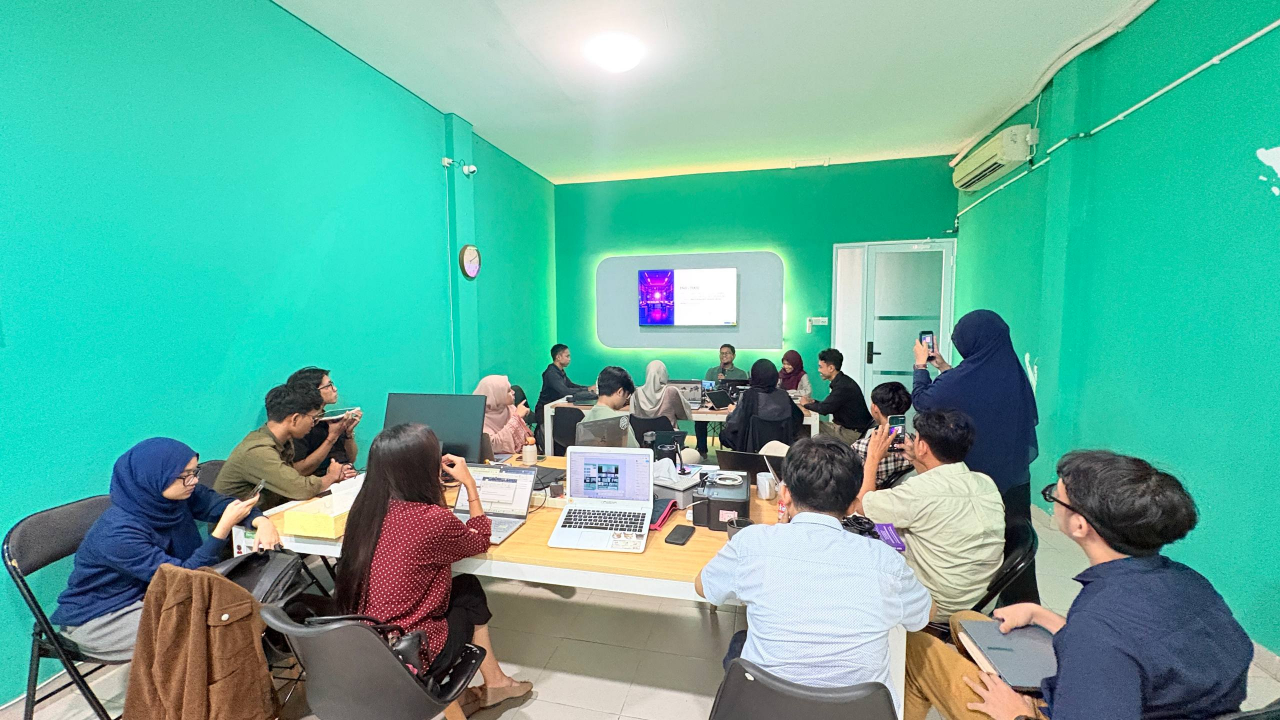
Selasa, 31 Maret 2026 - DIGIDES menyelenggarakan agenda Sosialisasi internal mengenai implementasi Sistem Manajemen Keamanan Informasi (SMKI) berdasarkan standar internasional ISO/IEC 27001 sebagai bentuk komitmen nyata dalam menjaga kepercayaan mitra dan pengguna. Sosialisasi ini bertujuan untuk menyelaraskan pemahaman seluruh karyawan tetap, termasuk peserta magang mengenai pengelolaan keamanan sistem informasi yang mencakup akses, perangkat, jaringan, hingga operasional.
Dalam sesi materi yang dibawakan oleh kak M. Taufiqurrahman, S.T (Kak Ito) selaku Chief Technology Officer (CTO) dan Information Security Manager, dijelaskan betapa pentingnya, standarisasi keamanan informasi bagi keberlangsungan digitalisasi desa.
Dalam pemaparannya, Pak Ito menekankan bahwa ISO 27001 bukan sekadar tentang sertifikasi, melainkan tentang pembentukan budaya kerja yang peduli terhadap keamanan informasi (Information Security Management System atau ISMS).
"ISO 27001 adalah standar internasional keamanan data & informasi. Dengan mengadopsi standar ini, kita berkomitmen untuk melindungi aset informasi DIGIDES, baik dari segi kerahasiaan (confidentiality), keutuhan (integrity), maupun ketersediaan data (availability)," ujar Kak Ito di hadapan seluruh tim.
Dalam sesi materi, dijelaskan bahwa penerapan ISO 27001 memberikan berbagai manfaat strategis bagi perusahaan, antara lain:
Peningkatan level keamanan secara menyeluruh di seluruh lini bisnis.
Tata kelola perusahaan (Governance) yang lebih profesional dan terstruktur.
Kepatuhan terhadap regulasi dan undang-undang yang berlaku di Indonesia.
Keuntungan Pemasaran, di mana sertifikasi ini menjadi bukti nyata bagi klien bahwa data mereka dikelola dengan standar keamanan tertinggi.
DIGIDES mengadopsi nilai AMAN sebagai fondasi kebijakan keamanan informasi:
A - Antisipatif: Perusahaan tidak menunggu insiden terjadi, melainkan secara proaktif melakukan identifikasi ancaman dan pengujian kerentanan.
M - Menyeluruh: Keamanan mencakup aspek manusia, proses, hingga teknologi, termasuk perlindungan dokumen fisik dan perangkat kerja.
A - Akurat dan Andal: Menjamin integritas data agar tidak dimanipulasi dan selalu tersedia saat dibutuhkan.
N - Nilai Kepercayaan: Menempatkan keamanan informasi sebagai standar etika tertinggi dalam melayani pemangku kepentingan.
Seluruh tim internal Digides diberikan pembekalan mengenai aturan teknis yang wajib dipatuhi, di antaranya Manajemen Kata Sandi, Kebijakan Clear Desk & Clear Screen, Pengendalian Akses Fisik, dan Transfer Informasi.

Sosialisasi ini menekankan bahwa setiap individu di DIGIDES memikul tanggung jawab atas keamanan data. Pelanggaran terhadap kebijakan ini akan disikapi secara tegas sesuai dengan sanksi yang mengacu pada Non-Disclosure Agreement (NDA) perusahaan.
Melalui persiapan matang menuju sertifikasi ISO 27001 ini, DIGIDES semakin memantapkan posisinya sebagai penyedia layanan digitalisasi desa yang aman dan terpercaya di Indonesia.
Contributor : Tim Project DIGIDES


Tag